Soberanía digital: ¿y si EE. UU. te cortara el grifo?
Soberanía digital: cómo la dependencia de las infraestructuras de EE. UU. expone a Europa a riesgos estratégicos crecientes y qué hacer para protegerse.

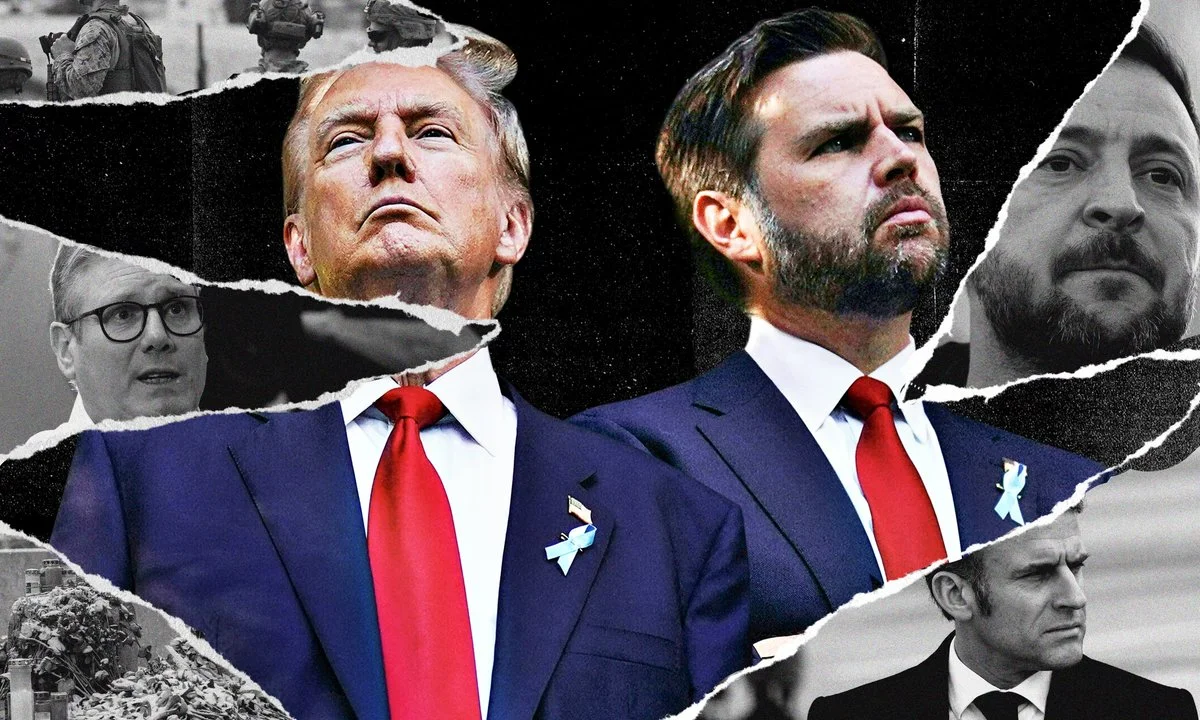
Crédito de la imagen: Guardian Design/Getty Images/Rex/Shutterstock/AP/PA
Aunque hoy este escenario pueda parecerte alarmista, se apoya en una tendencia clara que afecta directamente a la soberanía digital de Europa: el actual Gobierno de Estados Unidos se muestra cada vez más hostil hacia Europa, en un contexto en el que esta sigue muy dependiente de las infraestructuras digitales estadounidenses. Lo que antes se veía como improbable aparece ahora como un riesgo plausible en los próximos 5 a 10 años. Ha llegado el momento de actuar... antes de que nos pille desprevenidos.
La reciente publicación de la National Security Strategy 2025 por parte del Gobierno de Trump confirma esta tendencia: Estados Unidos afirma con claridad su intención de utilizar todas las palancas, incluidas las tecnológicas y económicas, para defender sus intereses estratégicos, con un enfoque «America First» asumido que ya no oculta su dimensión unilateral.
En un contexto en el que figuras políticas en ascenso en Estados Unidos, como JD Vance o Marjorie Taylor Greene, encarnan una corriente más nacionalista, más aislacionista y más abiertamente crítica con Europa, la adopción de medidas unilaterales, incluidas restricciones dirigidas a actores o sectores extranjeros, parece más creíble que nunca.
Más allá de la CLOUD Act y la Patriot Act: decretos y leyes de emergencia
La CLOUD Act (2018) y la Patriot Act (2001) son hoy bien conocidas: permiten a las autoridades estadounidenses acceder a los datos almacenados por empresas estadounidenses, aunque esos datos estén alojados físicamente en el extranjero. Estas leyes autorizan la vigilancia y las solicitudes de acceso a datos dentro de un marco jurídico establecido.
Pero el problema no se limita a estas leyes clásicas de vigilancia o de solicitud de datos: son los mecanismos jurídicos de emergencia los que amenazan potencialmente las infraestructuras digitales que utilizan los actores europeos.
Así, en febrero de 2025, Trump firmó la Executive Order 14203, apoyándose en particular en la International Emergency Economic Powers Act (IEEPA), para imponer sanciones a miembros y colaboradores de la Corte Penal Internacional (CPI), sin procedimiento judicial previo, por simple decisión ejecutiva.
En la práctica, esto significa que, de la noche a la mañana, una persona afectada por estas sanciones puede quedarse sin acceso a Microsoft 365, Google Workspace o cualquier otro servicio en la nube estadounidense, sin recurso inmediato, sin juicio, solo por decisión ejecutiva. El caso del magistrado francés Nicolas Guillou, sancionado por Estados Unidos (fuente en francés), ilustra esta realidad: imagina tu empresa, tus correos profesionales, tus archivos, tus herramientas de colaboración... inaccesibles de un día para otro. Este mecanismo de «poderes de emergencia» muestra hasta qué punto unas decisiones discrecionales pueden bloquear activos, restringir el acceso o congelar bienes de actores extranjeros, tengan o no sede en Estados Unidos.
Dicho de otro modo: el Estado estadounidense dispone de un arsenal jurídico que le permite, en tiempos de «amenaza» o de «crisis», actuar rápido, con efectos inmediatos, sobre objetivos que considera sensibles, ya sean económicos, judiciales o tecnológicos. Esto va mucho más allá del marco de las leyes de vigilancia clásicas.
Para una empresa europea que depende de un proveedor estadounidense, aunque los servidores estén en Europa, es la nacionalidad jurídica del proveedor, y no la ubicación física, la que puede decidir el acceso o el bloqueo.
Este tipo de derecho de emergencia o extraterritorial convierte el alojamiento «en Europa» en un falso escudo: cuando el proveedor está sujeto al derecho estadounidense, sigue siendo potencialmente vulnerable a decisiones tomadas en Washington, aunque tus datos estén almacenados físicamente en Fráncfort, Dublín o París.
¿Qué ocurre en caso de corte?
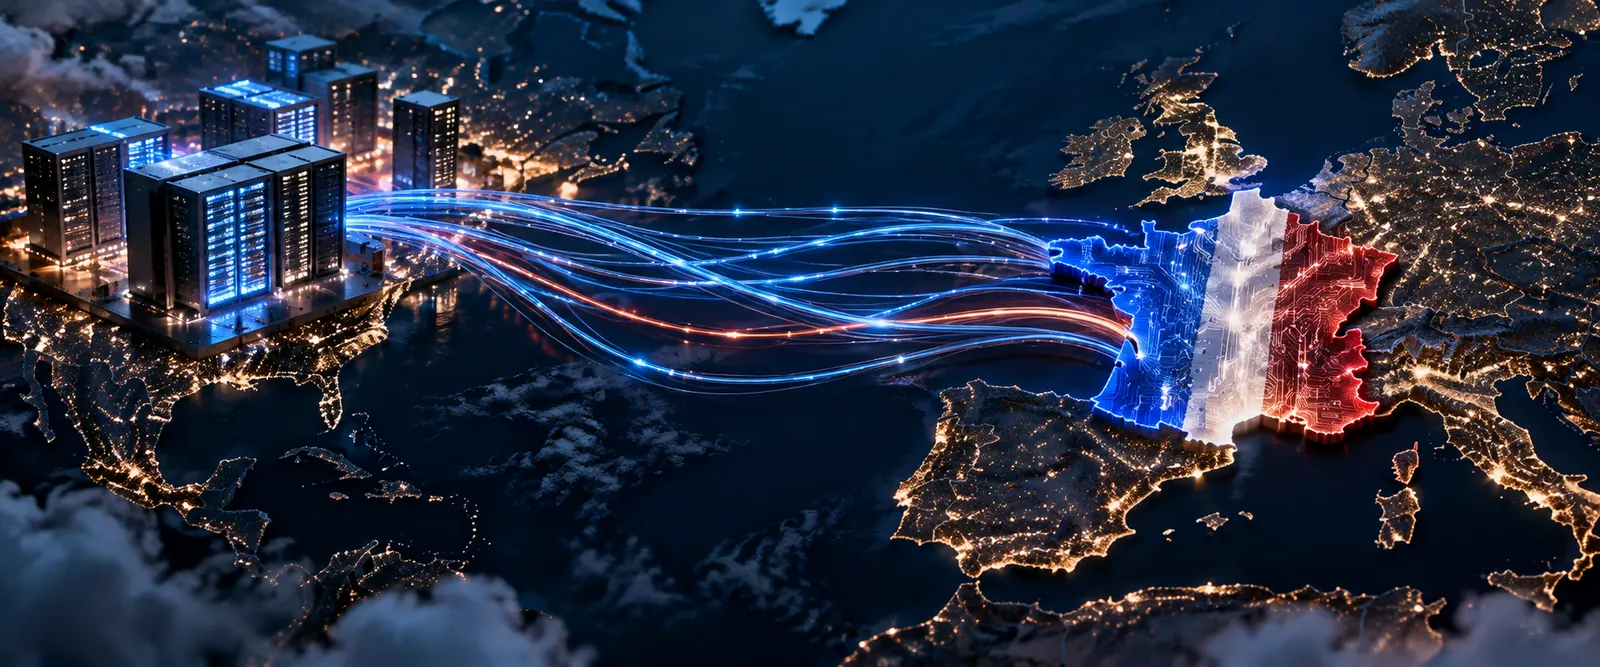
Muchas empresas en Europa dependen de nubes, servicios SaaS, API e infraestructuras críticas suministradas por actores estadounidenses: IaaS, PaaS, SaaS, almacenamiento, API de IA, etc. Si estos servicios se cierran o se restringen, tu infraestructura puede volverse inutilizable en pocas horas.
Si tu producto depende de una API de IA o de cualquier otro servicio externo crítico, una decisión ajena puede detenerte en seco, sin previo aviso.
Esto pone de relieve un punto esencial: la dependencia tecnológica, sobre todo cuando se concentra en uno o unos pocos proveedores estadounidenses, se convierte en una vulnerabilidad estratégica, no solo técnica, sino también económica y operativa.
Este riesgo parece improbable hoy, pero en un periodo de nuevas tensiones internacionales irá en aumento.
El caso emblemático de Gemplus, una lección de inteligencia económica
 Crédito de la imagen: Proton
La historia de Gemplus / Gemalto ilustra de forma concreta la capacidad de las administraciones estadounidenses para alcanzar objetivos estratégicos mediante una combinación de lo económico y lo securitario:
- Gemplus, líder mundial de la tarjeta inteligente en los años 1990 y 2000 (tarjetas SIM, criptografía, seguridad), fue perdiendo su control estratégico tras la entrada de inversores extranjeros, entre ellos el fondo estadounidense Texas Pacific Group.
- En 2015, las revelaciones de Edward Snowden muestran que la NSA y el GCHQ habrían pirateado las infraestructuras de Gemalto para robar las claves de cifrado de las tarjetas SIM, lo que permitía interceptar de forma masiva las comunicaciones de todo el mundo.
Este precedente concreto muestra cómo las palancas económicas y los imperativos de seguridad pueden converger al servicio de intereses estratégicos nacionales, en detrimento de actores tecnológicos europeos en ámbitos sensibles.
Reducir el riesgo de forma progresiva, con un enfoque pragmático
Entonces, ¿cómo protegerse frente a este riesgo? No caigamos en el miedo ni en el todo o nada; optemos por una estrategia progresiva y controlada.
Conviene tomar algunas medidas:
- Inventario de dependencias: nube, SaaS, API, almacenamiento, alojamiento, proveedores, ubicación de los servicios y de los datos.
- Evaluación de la criticidad: ¿datos sensibles?, ¿propiedad intelectual?, ¿datos personales?, ¿núcleo del negocio?
- Priorización: dar prioridad a los elementos más sensibles para una posible migración a soluciones locales o europeas.
- Arquitectura modular y multiproveedor: si existe una dependencia de un actor estadounidense, diseñar el código y la infraestructura para poder pasar de un proveedor a otro.
- Iteración continua: con cada nueva versión, cada nuevo servicio, cada nuevo cliente, plantearse si la dependencia es «crítica o no», para salir poco a poco del círculo de la dependencia.
Este enfoque paso a paso permite reducir la vulnerabilidad sin sacrificar la innovación ni el rendimiento.
Cómo encaja Ask This Guy (ATG) en esta visión
En Ask This Guy hemos optado claramente por la soberanía digital (en inglés):
- Toda nuestra infraestructura está alojada en proveedores europeos, en territorio europeo.
- En lo que respecta a la IA / LLM, nuestra arquitectura es agnóstica: hoy admitimos siete proveedores distintos, de los cuales cuatro son europeos. Tú eliges (en inglés): o bien un enfoque 100 % europeo, o bien un enfoque «Europa + EE. UU.», según tu tolerancia al riesgo, tus necesidades y tu estrategia. Puedes pasar de uno a otro en unos segundos.
- El código que producimos para nuestros clientes, todo lo que es específico de su proyecto, se comparte y queda por completo bajo el control del cliente: conservas el control y puedes cambiar de estrategia, de alojamiento o de proveedor en cualquier momento.
- Esta flexibilidad forma parte de nuestro credo: la soberanía no es un dogma, sino un criterio estratégico. Al adoptar esta postura desde el principio, construimos la resiliencia técnica y económica de nuestros clientes.
¿Sigue tu proveedor de IA este enfoque? ¿Qué LLM y qué proveedor de nube utiliza?
Para profundizar en el tema, nuestra página IA soberana detalla la definición que adoptamos, las tres capas que hay que dominar (derecho, infraestructura, modelos) y las siete preguntas que conviene hacer a un proveedor antes de firmar.
Conclusión: la soberanía digital, una apuesta para 2030
Hoy, el atractivo de los gigantes de la nube, de las API y de los servicios «listos para usar» para lanzar rápido un producto es enorme. Pero esta comodidad tiene un coste, invisible y a menudo ignorado: la pérdida de control estratégico sobre lo que mañana podría considerarse uno de tus activos más valiosos: tus datos, tu propiedad intelectual, tu soberanía.
No es un riesgo abstracto. Es una vulnerabilidad estructural, jurídica, técnica y económica. Y cuanto más se espera, más difícil y costoso resulta salir de ella.
En Ask This Guy creemos que la resiliencia digital, construida con decisiones conscientes y transparentes, debe convertirse en un criterio de competitividad. Quien construye hoy un nuevo servicio, una startup o un producto de IA puede plantearse esta pregunta:
«¿Cuál es el activo crítico que no me puedo permitir perder?» Y, a partir de la respuesta, construir a su alrededor una arquitectura fiel a lo que entiende por «soberanía».