Claude Mythos findet Lücken schneller, als man sie schließt
Claude Mythos und andere KI-Modelle lösen eine Flut von Sicherheitslücken aus: Mozilla, Bank of America, Linux-Kernel. Was das kostet, warum Stunden zählen.

Am 14. Oktober 2026 hat Brian Moynihan, CEO der Bank of America, als Erster den Aufwand genau beziffert. Um die Softwarelücken zu schließen, die Claude Mythos, die KI von Anthropic, und andere Modelle aufgedeckt haben, hat die Bank rund 1.000 externe Dienstleister eingestellt. Sie kommen zu den etwa 3.000 Personen hinzu, die bereits an dem Thema arbeiteten.
Seit April finden KI-Modelle Sicherheitslücken zu Zehntausenden, im Code der Unternehmen ebenso wie in der Open-Source-Software, von der alle abhängen. Die Teams kommen nicht mehr hinterher: Jede Lücke muss behoben und der Patch eingespielt werden, bevor ein Angreifer sie ausnutzt. Und diese Frist bemisst sich inzwischen in Stunden.
Für ein europäisches Unternehmen ändert das zwei Dinge. Das Sicherheitsupdate wird zum Notfall, den man noch am selben Tag erledigt, statt auf den nächsten Monatszyklus zu warten. Und die Frage des Self-Hostings stellt sich neu:
Open-Source-Software selbst zu hosten bleibt möglich, sofern man sie an einem Tag patchen kann, nicht in einem Monat.
Was ist Claude Mythos?
Claude Mythos ist die Cybersecurity-KI von Anthropic: ein Modell, das unbekannte Sicherheitslücken selbstständig finden und ausnutzen kann. Anthropic hat es am 7. April 2026 unter dem Namen Claude Mythos Preview vorgestellt. Nach Angaben des Unternehmens findet es Zero-Day-Lücken, also Lücken, die dem Hersteller unbekannt sind, „in every major operating system and every major web browser“, in allen großen Betriebssystemen und Browsern. In einem Test mit der JavaScript-Engine von Firefox, ohne die Sandbox des Browsers, erzeugte Mythos 181 funktionierende Exploits. Das Vorgängermodell Opus 4.6 hatte in mehreren Hundert Versuchen zwei geschafft.
Anthropic hielt das Modell für zu gefährlich für eine breite Verbreitung. Es reservierte es für Project Glasswing, ein Verteidigungsprogramm, das mit elf Partnern gestartet wurde: AWS, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, die Linux Foundation, Microsoft, NVIDIA und Palo Alto Networks. Über vierzig nicht genannte Organisationen kamen hinzu, dann rund 150 weitere im Juni. Anthropic stellte bis zu 100 Millionen Dollar an Credits bereit, dazu 4 Millionen an Spenden für Open-Source-Stiftungen.
Seitdem folgten zwei Versionen: Mythos 5 im Juni, Mythos 5.1 im September. Im Juni setzte die US-Regierung ihre Verbreitung kurzzeitig aus, bevor sie sie wieder freigab. Im September schrieb Anthropic noch, Mythos 5.1 sei nur für „a set of US organizations“ verfügbar, eine Reihe US-amerikanischer Organisationen. Seit dem 6. Oktober öffnet das Cyber Verification Program es für verifizierte Organisationen und Forschende, ohne erkennbares geografisches Kriterium, in Abstimmung mit der US-Regierung. Wir kommen weiter unten darauf zurück: Der Zugang bleibt für Europa ein echtes Thema.
Mythos ist nicht allein. OpenAI bietet GPT-5.5-Cyber und Codex Security verifizierten Partnern an, Google hat Big Sleep und CodeMender, und Firmen wie AISLE finden ebenfalls Lücken in großem Maßstab. Mythos ist das bekannteste Modell, und rund um Mythos wurden die Zahlen veröffentlicht.
Was die Welle von Sicherheitslücken die ersten Betroffenen gekostet hat
Mozilla: mehr Lücken in einem Monat als in einem Jahr
Mozilla, der Entwickler von Firefox, arbeitete schon ab Februar mit Anthropic zusammen. Am 21. April schloss Firefox 150 271 Sicherheitslücken, die eine Vorabversion von Mythos gefunden hatte. Im gesamten April behob Mozilla 423 Sicherheitsbugs aus allen Quellen. 2025 waren es 20 bis 30 pro Monat, also 258 im ganzen Jahr laut den monatlichen Zahlen. Mehr als hundert Personen haben an den Patches mitgearbeitet.
Sylvestre Ledru, Director of Engineering bei Mozilla, hat in der französischen Sendung Underscore_ von innen über diese Zeit berichtet. Normalerweise erhielt Firefox „etwa zwanzig neue Schwachstellen pro Monat“. Im März und April „beheben wir in einem Monat mehr Sicherheitslücken als in einem Jahr“. Vor 2026 hätte er die schlummernden Lücken in Firefox auf „50, vielleicht 60“ geschätzt. Er spricht von einem „Faktor 10“.
Zwei Details seines Berichts zählen für ein Unternehmen. Erstens hielt Mozilla durch, weil die Fuzzing-Ingenieure (Fuzzing ist das automatische Testen mit Zufallsdaten) bereits die Infrastruktur hatten, um den Zustrom aufzufangen: „zum Glück, sonst wären wir wohl im Burn-out gelandet“. Zweitens sieht er die Welle nicht so bald abebben:
Er rechnet mit „ein bis zwei Jahren“ „Katastrophe in der Software“, bis alle ihren Rückstand aufgeholt haben.
Die Verantwortlichen großer Unternehmen, die er trifft, sagen ihm, ein Update innerhalb weniger Stunden auszurollen, sei bei ihnen „undenkbar“.
Bank of America, JPMorgan: Hunderte Menschen in Vollzeit
Die US-Banken gehörten zu den Ersten, die Mythos testeten, auf Drängen der Behörden, nachdem Finanzministerium und Federal Reserve Anfang April ihre CEOs einbestellt hatten. Die Bank of America hat den Aufwand schließlich beziffert: rund 1.000 externe Dienstleister und Kosten von „a couple hundred million dollars plus“ für das Quartal. Dieser Betrag umfasst auch Arbeiten zur Geldwäsche-Compliance, die die Bank nicht getrennt ausgewiesen hat.
Bei JPMorgan, Gründungspartner von Glasswing, sprach Jamie Dimon schon im Mai von „hundreds of people doing it full time“, Hunderten Menschen in Vollzeit. Laut der Bank wird es allein für die eigenen Anwendungen „a year or so“ dauern, etwa ein Jahr. Am 6. Oktober schätzte Dimon, das Cyberrisiko habe sich seit Mythos verzehnfacht, ohne seine Rechnung offenzulegen.
Open-Source-Software: Ehrenamtliche an vorderster Front
Härter trifft es die Open-Source-Projekte, die oft von einer Handvoll Maintainer getragen werden. Laut Willy Tarreau ist das Sicherheitsteam des Linux-Kernels von zwei oder drei Meldungen pro Woche vor zwei Jahren auf fünf bis zehn pro Tag im Jahr 2026 gestiegen. Am 17. Mai bezeichnete Linus Torvalds die Sicherheitsliste des Kernels als „almost entirely unmanageable“, fast völlig unbeherrschbar.
Anderswo dasselbe Bild. Der Sicherheits-Posteingang von OpenSSL stieg von etwa 9 auf etwa 70 Meldungen pro Monat. Daniel Stenberg, Maintainer von curl, erhält vier- bis fünfmal mehr Meldungen als 2024 und arbeitet 50 Stunden pro Woche. Jean-Baptiste Kempf veröffentlichte im September eine VLC-Version, die mehr als 130 Sicherheitsprobleme behebt, die größte in der Geschichte des Players. Auf der PyCon US berichteten Open-Source-Maintainer, dass die Sicherheit, früher 20 % ihrer Zeit, heute „almost all“ davon beansprucht, fast alles.
Die Softwarehersteller ändern ihren Takt
Die großen Softwarehersteller haben ihre Updates neu organisiert. Chrome hat in zwei Versionen 1.072 Sicherheitsbugs behoben, mehr als in den 23 vorherigen zusammen. Microsoft schloss am Patch Tuesday im Januar 112 Lücken und rund 1.400 im Oktober. Cisco und Adobe sind auf zwei Sicherheitsveröffentlichungen pro Monat umgestiegen. Palo Alto Networks veröffentlichte im Mai 26 CVEs, gegenüber weniger als fünf in einem normalen Monat.
Für eine IT-Abteilung bedeutet das mehr Patches, die einzuspielen sind, bei allen Lieferanten gleichzeitig.
Der Engpass ist die Behebung
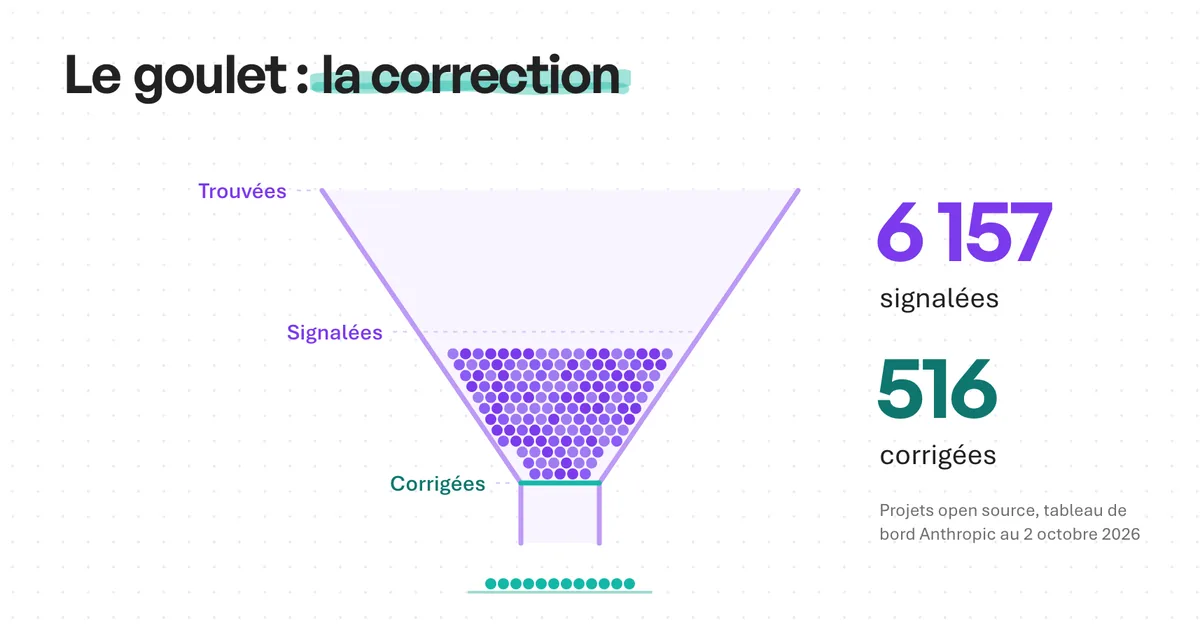
Am 6. Oktober erklärte Anthropic, seine Partner hätten zwischen April und Juli „at least 129,000“ verifizierte Lücken gefunden. Die Zahl stammt aus einer Umfrage unter 33 Partnern, ohne unabhängige Prüfung. Aussagekräftiger ist das Dashboard, das Anthropic für Open-Source-Software führt: Am 2. Oktober waren 6.157 Lücken an 591 Projekte gemeldet und 516 behoben. Etwa eine von zwölf.
Anthropic räumt es selbst ein: Die Entdeckung wird begrenzt „by how quickly we can verify, disclose, and patch“, durch die Geschwindigkeit, mit der sich Lücken prüfen, melden und beheben lassen. Das Beheben bleibt Handarbeit. Bei Mozilla schreibt ein Ingenieur jeden Patch, und ein anderer prüft ihn: „We have not found it to be automatable“, wir haben keinen Weg gefunden, das zu automatisieren.
Wir lesen diese Zahlen mit Vorsicht: Sie stammen größtenteils von Anthropic und seinen Partnern, und die Maintainer, die sie genau geprüft haben, relativieren sie. Bei curl kündigte ein Mythos-Bericht fünf bestätigte Lücken an: Nur eine war echt, mit niedrigem Schweregrad. Stenberg sprach von einem Hype, „primarily marketing“. Greg Kroah-Hartman, Maintainer des stabilen Kernels, reduzierte die „79 Mythos-Lücken“ in Linux auf zehn echte Patches, etwa eine Stunde Arbeit. Bei Palo Alto war keine der 75 gefundenen Lücken kritisch: „Volume does not equal severity“, Menge ist nicht gleich Schweregrad.
Mozilla schließlich stellt fest, dass Mythos keinen Bug gefunden hat, „that couldn't have been found by an elite human researcher“, den nicht auch ein menschlicher Spitzenforscher hätte finden können. Was sich ändert, sind Menge und Preis: Diese Lücken werden alle auf einmal gefunden, für einen Bruchteil der Kosten eines menschlichen Teams, und bald von jedermann.
Patch veröffentlicht, Exploit binnen einer Stunde
Solange ein Patch nicht eingespielt ist, dient er Angreifern als Gebrauchsanweisung: Der Unterschied zwischen alter und neuer Version zeigt genau, wo das Problem lag. Man spricht dann von einer „n-day“-Lücke, die bekannt und behoben ist, aber noch nicht überall.
Diese Frist schrumpft seit Jahren. Laut Mandiant dauerte es 2018/2019 im Schnitt 63 Tage, bis eine Lücke ausgenutzt wurde, 2023 waren es 5 Tage. Für 2025 beziffert Mandiant diese Frist auf -7 Tage: Die Ausnutzung geht dem Patch oft voraus. Google zählt von Januar bis August 2026 18 ausgenutzte Lücken pro Monat, gegenüber 10,5 im Jahr 2025. Den Großteil des Anstiegs führt Google auf die schnelle Ausnutzung bereits behobener Lücken zurück, möglicherweise dank KI-Modellen, die Versionen vergleichen.
Diese Vergleichsarbeit beherrschen KI-Modelle sehr gut. Im Juni gab Anthropic Mythos die öffentlichen Patches von 18 Firefox-Lücken: Das Modell lieferte in etwa 12 Minuten einen ersten Exploit-Nachweis und in weniger als einer Stunde einen ersten funktionierenden Exploit. Allein aus den Binärdateien von Windows, ohne Quellcode, baute es acht vollständige Angriffsketten für jeweils etwa 2.000 Dollar. Anthropics Fazit: Man spricht nicht mehr von „n-day“, sondern von „N-hour“. Forschende der University of California, Riverside, reproduzieren mehr als die Hälfte von 100 Lücken im Linux-Kernel allein aus dem Patch, in durchschnittlich 19 Minuten und für 4 Dollar.
Die Europäische Zentralbank kommt auf dieselbe Größenordnung: Eine behobene Lücke kann von Kriminellen identifiziert werden, in „perhaps 30 minutes“, vielleicht 30 Minuten. Die direkte Folge: Sicherheitspatches müssen eingespielt werden, sobald sie erscheinen. Ein Unternehmen, das sie im Rhythmus eines monatlichen Change-Komitees einspielt, lässt Angreifern mehrere Wochen, obwohl diese nur wenige Stunden brauchen.
Ist selbst gehostete Open-Source-Software noch haltbar?
Die Frage liegt auf der Hand. Wenn eine Open-Source-Software eine Lücke schließt, ist der Patch in ihrem öffentlichen Repository sichtbar, manchmal Wochen bevor die Distributionen ihn ausliefern. Ein Angreifer, der das Repository beobachtet, weiß, wo er zuschlagen kann, und ein KI-Agent kann das für ihn erledigen. Ist selbst gehostete Open-Source-Software also zu riskant geworden?
Der Patch ist öffentlich, bevor er eingespielt ist
Das Beispiel Copy Fail, eine Lücke im Linux-Kernel, ist aufschlussreich. Der Patch wurde am 31. März 2026 in das öffentliche Repository übernommen, mit einer Commit-Nachricht, die nichts von Sicherheit sagte. Offengelegt wurde die Lücke erst am 29. April. Zwei Tage später nahm die US-Behörde CISA sie in ihren Katalog aktiv ausgenutzter Schwachstellen auf.
Auch die Regeln der Vertraulichkeit, die den Distributionen Zeit für die Vorbereitung ihrer Pakete ließen, verschwinden. Das Kernel-Team verlangt, jeden von einer KI gefundenen Bug als öffentlich zu behandeln, da andere ihn wahrscheinlich am selben Tag gefunden haben. Und die Liste, über die sich die Distributionen abstimmen, geht in der Regel davon aus, dass ein Patch, der bereits in einem öffentlichen Repository liegt, kein Embargo rechtfertigt. Die Distributionen arbeiten also ohne Deckung.
In einem Punkt trifft die Intuition zu: Beim Self-Hosting testen, planen und installieren Sie selbst. Die CISA erinnert daran: Open-Source-Maintainer „are not the equivalent of a software producer“, sie sind nicht verpflichtet, Ihnen irgendetwas zu liefern.
Proprietärer Code ist nicht besser geschützt
Doch hier endet die Argumentation. Den eigenen Code nicht zu veröffentlichen, schützt nicht mehr. Anthropics acht Windows-Angriffsketten entstanden ohne Quellcode. Akamai ließ die Patches von drei Microsoft-Patch-Tuesdays von einer KI analysieren, für durchschnittlich 0,14 Dollar pro Bericht.
Unter den am häufigsten angegriffenen On-Premise-Programmen finden sich übrigens zahlreiche proprietäre Produkte. Ende August hatten fast 22.000 IP-Adressen von aus dem Internet erreichbaren Exchange-Servern einen kritischen Patch nicht eingespielt; in Deutschland schätzt das BSI, dass rund 85 % der On-Premise-Exchange-Server verwundbar bleiben. Citrix, Fortinet und Ivanti füllen den Katalog der CISA, auch wenn dort ebenso Open-Source-Software aus dem Web wie WordPress oder Drupal prominent vertreten ist. Umgekehrt zählte Google zwischen Januar und August 2026 rund 5.000 CVEs im Linux-Kernel, ohne eine einzige ausgenutzte Zero-Day-Lücke.
Was nicht mehr hält: der öffentlich erreichbare Dienst, einmal im Monat gepatcht
Infrage gestellt wird eine bestimmte Art, selbst gehostete Open-Source-Software zu betreiben: der aus dem Internet erreichbare Dienst, der einmal im Monat gepatcht wird. LiteLLM, ein Open-Source-Gateway, das viele Unternehmen selbst hosten, um auf LLMs zuzugreifen, veranschaulicht das. Die ersten gezielten Angriffe auf eine kritische Lücke kamen 36 Stunden nach der Indexierung des Security Advisory. Gleichzeitig wurden 2025 laut dem Verizon DBIR 2026, zitiert von Tenable, nur 26 % der bekannten ausgenutzten Lücken in Unternehmen vollständig behoben, mit einer medianen Frist von 43 Tagen. Das CERT-EU schätzt die Patch-Zyklen der Unternehmen auf 30 bis 60 Tage und setzt das Ziel bei wenigen Tagen für kritische, öffentlich erreichbare Lücken.
Die entscheidende Frage lautet also weniger „Open Source oder proprietär?“ als vielmehr: Wer in Ihrem Haus kann einen kritischen Patch auf einem öffentlich erreichbaren Dienst innerhalb von 24 Stunden einspielen? LiteLLM zeigt, dass Angreifern 36 Stunden genügen, sobald das Advisory breit gestreut ist, obwohl der Patch seit einer Woche verfügbar war. Wenn Ihr Team das kann, bleibt Self-Hosting eine vertretbare Wahl. Andernfalls muss der Dienst entweder aus dem Internet genommen oder sein Betrieb an jemanden übergeben werden, der sich vertraglich dazu verpflichtet. SaaS lässt das Risiko nicht verschwinden: Laut demselben Verizon-Bericht sind an 48 % der Sicherheitsvorfälle Dritte beteiligt. Es verlagert das Risiko zu einem Anbieter, dessen Zusagen man prüfen muss, ebenso wie seine Herkunft.
Das passt zu dem, was wir über lokale LLMs geschrieben haben: Souveränität ist nicht gleichbedeutend mit Self-Hosting, und die eigentlichen Kosten einer On-Premise-Bereitstellung liegen im Betrieb. Das Patchen innerhalb weniger Stunden gehört dazu. Eine letzte Nuance, die wir bei LiteLLM und den LLM-Gateways angesprochen hatten, die im März von manipulierten Versionen auf PyPI getroffen wurden: Schnell aktualisieren heißt, zügig eine geprüfte Version aus offizieller Quelle einzuspielen und dabei einer möglichen Kompromittierung einige Stunden Zeit zu lassen, um aufzufallen.
Europa ohne Zugang zum Werkzeug, aber nicht zum Problem
Europäische Unternehmen erleben dieselbe Patch-Welle wie die amerikanischen, ohne über das Werkzeug zu verfügen, das sie ausgelöst hat. Kein europäischer Partner wird bei Glasswing genannt. In der Europäischen Union testet allein die ENISA, die EU-Agentur für Cybersicherheit, seit September Mythos 5. Weder eine Bank des Euroraums noch die ANSSI, die französische Behörde für Cybersicherheit, haben einen bestätigten Zugang. Christine Lagarde sprach von einem Zugang, der „divides the level playing field between the U.S. and the rest of the world“, der den Wettbewerb zwischen den USA und dem Rest der Welt verzerrt.
Die EZB macht daraus keine Ausrede. „Lack of access is not an excuse for inaction“, warnte Frank Elderson, stellvertretender Vorsitzender ihrer Bankenaufsicht. Ein Schreiben vom 7. Juli fordert die großen europäischen Banken auf, einen Aktionsplan gegen KI-gestützte Cyberbedrohungen bis zum 31. Oktober 2026 vorzulegen. In Frankreich hat BNP Paribas ihre Partnerschaft mit Mistral AI verlängert, das laut Bloomberg ein eigenes Cyber-Modell entwickelt hat; ihr CIO Marc Camus fasst die Herausforderung zusammen: „The game changer is the speed at which we have to address vulnerabilities and the scale“.
Die ANSSI wiederum spricht von einem „Taktproblem“ und vom Risiko einer Überlastung der Teams. Schon Anfang April, noch vor der Ankündigung von Mythos, urteilte ihr Generaldirektor Vincent Strubel auf dem Forum InCyber, „diese Schlacht um die Schwachstellen ist dabei, verloren zu gehen“. Im Oktober rief er auf den Assises in Monaco dazu auf, bei den großen KI-Anbietern „aus einer etwas marketinggetriebenen Dimension herauszukommen“. Unterdessen ist die NIS2-Richtlinie, die Tausenden Unternehmen Pflichten zum Schwachstellenmanagement auferlegt, in Frankreich noch immer nicht umgesetzt: Der Gesetzentwurf „Résilience“ wurde am 6. Oktober von der Tagesordnung der Nationalversammlung genommen. Wir hatten diese digitale Abhängigkeit Europas bereits beschrieben; Mythos liefert dafür ein sehr konkretes Beispiel.
Was eine IT-Abteilung jetzt schon tun kann
Man braucht keinen Zugang zu Mythos, um sich vorzubereiten. Die Empfehlungen des britischen NCSC, des CERT-EU und der ANSSI decken sich weitgehend, und die meisten betreffen eher das Patch-Management als die KI.
- Inventarisieren, was aus dem Internet erreichbar ist. Dort ist das Zeitfenster für Angriffe am kürzesten. Was nicht öffentlich erreichbar sein muss, kommt hinter ein VPN oder einen Zero-Trust-Zugang: Die CISA erkennt diesen Rückzug als Maßnahme an, die mehr Zeit zum Patchen verschafft.
- Eine Zielfrist in Stunden für kritische, öffentlich erreichbare Lücken festlegen. Die US-Bundesbehörden haben seit Juni 2026 drei Tage für die schwersten Fälle. Ein monatliches Change-Komitee reicht nicht mehr aus.
- Automatisieren, was sich automatisieren lässt: automatische Systemupdates, Kernel-Patches ohne Neustart (Livepatch, kpatch), wo es sie gibt, temporäre Schutzmaßnahmen per Web Application Firewall, wenn der Patch noch nicht verfügbar ist.
- Von den Lieferanten, Softwareherstellern wie SaaS-Anbietern, Patch-Fristen verlangen und sie in den Vertrag aufnehmen, so wie die Verfügbarkeit in einem SLA.
- Vor dem Einspielen prüfen: zügig auf eine signierte Version aus offizieller Quelle wechseln, nicht auf die neueste Version, die in einem Paket-Repository erschienen ist.
- Die Behebung budgetieren, nicht nur die Erkennung. Bank of America und JPMorgan zeigen die Größenordnung: Hunderte, ja Tausende Menschen über Monate.
- KI zur Verteidigung einsetzen, vorzugsweise europäische oder Open-Source-KI, um keine neue Abhängigkeit zu schaffen, wie es der französische Campus Cyber empfiehlt. Um Anbieter unter diesem Gesichtspunkt zu vergleichen, siehe unsere Seite zu souveräner KI.
Häufige Fragen zu Claude Mythos
Was ist Claude Mythos?
Claude Mythos ist ein KI-Modell von Anthropic, am 7. April 2026 unter dem Namen Claude Mythos Preview vorgestellt, das unbekannte Sicherheitslücken in den großen Betriebssystemen und Browsern selbstständig finden und ausnutzen kann. Anthropic hat es nicht öffentlich zugänglich gemacht: Es ist verifizierten Organisationen und Forschenden vorbehalten, zunächst im Rahmen von Project Glasswing, dann des Cyber Verification Program. Die Folgeversionen Mythos 5 und Mythos 5.1 erschienen im Juni und im September 2026.
Was ist Project Glasswing?
Project Glasswing ist das Programm, das Anthropic am 7. April 2026 gestartet hat, um Organisationen, die kritische Software pflegen, Zugang zu Claude Mythos zu geben, damit sie ihre Lücken schließen, bevor sich vergleichbare Fähigkeiten verbreiten. Es vereint elf Gründungspartner, darunter AWS, Apple, Google, Microsoft und die Linux Foundation, über vierzig weitere Organisationen zum Start und rund 150 weitere im Juni 2026. Anthropic hat dafür bis zu 100 Millionen Dollar an Credits und 4 Millionen an Spenden für Open Source bereitgestellt. Seit dem 6. Oktober 2026 ist Glasswing in das Cyber Verification Program integriert.
Kann man Claude Mythos in Europa nutzen?
Für ein europäisches Unternehmen nach unserem Kenntnisstand nicht. Im September 2026 reservierte Anthropic Mythos 5.1 für eine Reihe US-amerikanischer Organisationen; seit dem 6. Oktober öffnet das Cyber Verification Program es für verifizierte Organisationen und Forschende, ohne erkennbares geografisches Kriterium, in Abstimmung mit der US-Regierung. In der Europäischen Union testet allein die ENISA, die EU-Agentur für Cybersicherheit, seit September 2026 Mythos 5. Weder eine Bank des Euroraums noch eine nationale Behörde wie die ANSSI hatte am 16. Oktober 2026 einen bestätigten Zugang.
Wie viele Sicherheitslücken hat Claude Mythos gefunden?
Anthropic erklärt, seine Partner hätten zwischen April und Juli 2026 mindestens 129.000 verifizierte Lücken gefunden, eine von 33 Partnern gemeldete und nicht geprüfte Zahl. Bei Open-Source-Software hatte Anthropic bis zum 2. Oktober 2026 6.157 Lücken an 591 Projekte gemeldet, von denen 516 behoben waren. Bei Mozilla führte ein erster Durchlauf von Mythos zu 271 behobenen Lücken in Firefox 150.
Muss man selbst gehostete Open-Source-Software wegen der KI aufgeben?
Nein. Keine Cybersicherheitsbehörde empfiehlt das, und ein guter Teil der am häufigsten ausgenutzten On-Premise-Software ist proprietär (Exchange, Citrix, Fortinet). Unhaltbar wird ein aus dem Internet erreichbarer Dienst, der einmal im Monat gepatcht wird, ob Open Source oder nicht. Selbst gehostete Open-Source-Software bleibt vertretbar, wenn das Team einen kritischen Patch innerhalb von 24 Stunden einspielen kann oder der Dienst nicht öffentlich erreichbar ist.
Wie schnell muss ein Sicherheitspatch eingespielt werden?
Bei einer kritischen Lücke in einem aus dem Internet erreichbaren Dienst innerhalb von Stunden oder wenigen Tagen. Mandiant schätzt, dass die Ausnutzung 2025 der Veröffentlichung des Patches im Schnitt um 7 Tage vorausging, und KI-Modelle leiten heute aus einem Patch in wenigen Minuten einen Exploit-Nachweis ab und in weniger als einer Stunde einen Exploit. Die CISA schreibt den US-Bundesbehörden für die schwersten Fälle drei Tage vor; das CERT-EU empfiehlt, „within days, not weeks“ zu patchen.
Was ist eine Zero-Day-Lücke?
Eine Zero-Day-Lücke ist eine Schwachstelle, die dem Softwarehersteller unbekannt ist und für die es daher am Tag ihrer Entdeckung oder Ausnutzung keinen Patch gibt. Eine „n-day“-Lücke dagegen ist bereits bekannt und behoben, bleibt aber auf allen Rechnern ausnutzbar, auf denen der Patch nicht eingespielt wurde. KI-Modelle wie Claude Mythos finden Zero-Days in großem Maßstab und beschleunigen auch die Ausnutzung von n-days.
Mythos hat keine neuen Angriffe erfunden. Es hat billig gemacht, was teuer war: eine Lücke zu finden und einen Patch zu verstehen. Die Zeit zwischen einer behobenen und einer ausgenutzten Lücke war eine Sicherheitsmarge. Sie ist verschwunden. Für ein Unternehmen lautet die Frage dieser Woche schlicht: Wie lange brauchen wir, um einen kritischen Patch auf unseren öffentlich erreichbaren Diensten einzuspielen? Wenn die Antwort in Wochen ausfällt, liegt dort der Anfang, ganz gleich, um welche Software es geht.