Claude Mythos: más fallos de los que se pueden corregir
Claude Mythos y otras IA disparan las vulnerabilidades por corregir: Mozilla, Bank of America, kernel de Linux. Lo que cuesta y por qué todo se juega en horas.

El 14 de octubre de 2026, el consejero delegado de Bank of America, Brian Moynihan, dio la primera cifra precisa del esfuerzo. Para corregir las vulnerabilidades de software descubiertas por Claude Mythos, la IA de Anthropic, y por otros modelos, el banco ha contratado a unos 1.000 proveedores externos. Se suman a las cerca de 3.000 personas que ya trabajaban en el asunto.
Desde abril, las IA encuentran vulnerabilidades por decenas de miles, tanto en el código de las empresas como en el software libre del que todo el mundo depende. Los equipos ya no dan abasto: hay que corregir cada fallo y después instalar el parche antes de que un atacante lo aproveche. Y ese plazo se cuenta ahora en horas.
Para una empresa europea, esto cambia dos cosas. La actualización de seguridad se convierte en una urgencia, que se resuelve en el mismo día en lugar de esperar al siguiente ciclo mensual. Y la cuestión del autoalojamiento se plantea de otra manera:
Alojar uno mismo un software libre sigue siendo posible, siempre que se sepa parchearlo en un día, no en un mes.
¿Qué es Claude Mythos?
Claude Mythos es la IA de ciberseguridad de Anthropic: un modelo capaz de encontrar y explotar por sí solo vulnerabilidades de seguridad desconocidas. Anthropic lo presentó el 7 de abril de 2026 con el nombre de Claude Mythos Preview. Según la empresa, encuentra vulnerabilidades zero day, es decir, desconocidas para el fabricante, «in every major operating system and every major web browser», en todos los grandes sistemas operativos y navegadores. En una prueba sobre el motor JavaScript de Firefox, sin el sandbox del navegador, Mythos produjo 181 exploits funcionales. El modelo anterior, Opus 4.6, había producido dos en varios cientos de intentos.
Anthropic consideró este modelo demasiado peligroso para una difusión amplia. Lo reservó a Project Glasswing, un programa de defensa lanzado con once socios: AWS, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorganChase, la Linux Foundation, Microsoft, NVIDIA y Palo Alto Networks. Más de cuarenta organizaciones sin nombrar se sumaron, y después unas 150 en junio. Anthropic puso sobre la mesa hasta 100 millones de dólares en créditos, y 4 millones en donaciones a fundaciones open source.
Desde entonces han llegado dos versiones más: Mythos 5 en junio y Mythos 5.1 en septiembre. En junio, el Gobierno estadounidense suspendió brevemente su difusión antes de reabrirla. En septiembre, Anthropic seguía escribiendo que Mythos 5.1 solo estaba disponible para «a set of US organizations», un conjunto de organizaciones estadounidenses. Desde el 6 de octubre, su Cyber Verification Program lo abre a organizaciones e investigadores verificados, sin criterio geográfico declarado, en coordinación con el Gobierno estadounidense. Volvemos sobre ello más abajo: el acceso sigue siendo un problema real para Europa.
Mythos no está solo. OpenAI ofrece GPT-5.5-Cyber y Codex Security a socios verificados, Google tiene Big Sleep y CodeMender, y empresas como AISLE también encuentran vulnerabilidades a gran escala. Mythos es el más mediático, y es en torno a él donde se han publicado las cifras.
Lo que la ola de vulnerabilidades ha costado a los primeros afectados
Mozilla: más vulnerabilidades en un mes que en un año
Mozilla, que desarrolla Firefox, trabajó con Anthropic desde febrero. El 21 de abril, Firefox 150 corregía 271 vulnerabilidades encontradas por una versión preliminar de Mythos. En el mes de abril, Mozilla corrigió 423 errores de seguridad, de todos los orígenes. En 2025 corregía entre 20 y 30 al mes, es decir, 258 en todo el año según sus cifras mensuales. Más de cien personas contribuyeron a los parches.
Sylvestre Ledru, director de ingeniería de Mozilla, contó cómo se vivió ese periodo por dentro en el programa francés Underscore_. Normalmente, Firefox recibía «una veintena de vulnerabilidades nuevas al mes». En marzo y abril, «en un mes corregimos más fallos de seguridad que en un año». Antes de 2026, habría estimado las vulnerabilidades latentes de Firefox en «50, 60 quizá». Habla de un «orden de x10».
Dos detalles de su relato importan para una empresa. Primero, Mozilla aguantó porque los ingenieros de fuzzing (las pruebas automáticas con datos aleatorios) ya tenían la infraestructura para absorber el flujo: «por suerte, si no creo que habríamos acabado quemados». Segundo, no ve que la ola vaya a bajar pronto:
Prevé «entre uno y dos años» de «catástrofe en el software», el tiempo que tarde todo el mundo en ponerse al día.
Los responsables de grandes empresas con los que se reúne le dicen que desplegar una actualización en unas horas es «impensable» en sus empresas.
Bank of America, JPMorgan: cientos de personas a tiempo completo
Los bancos estadounidenses estuvieron entre los primeros en probar Mythos, a instancias de las autoridades, después de que el Tesoro y la Reserva Federal convocaran a sus consejeros delegados a principios de abril. Bank of America acabó cifrando el esfuerzo: unos 1.000 proveedores externos, y un coste de «a couple hundred million dollars plus» para el trimestre. Este importe incluye también trabajos de cumplimiento contra el blanqueo de capitales, que el banco no ha separado.
En JPMorgan, socio fundador de Glasswing, Jamie Dimon hablaba ya en mayo de «hundreds of people doing it full time», cientos de personas a tiempo completo. Según el banco, corregir solo sus aplicaciones llevará «a year or so», un año aproximadamente. El 6 de octubre, Dimon estimó que el riesgo cibernético se había multiplicado por diez desde Mythos, sin detallar su cálculo.
El software libre: voluntarios en primera línea
El golpe es más duro para los proyectos open source, a menudo mantenidos por un puñado de personas. Según Willy Tarreau, el equipo de seguridad del kernel de Linux ha pasado de dos o tres informes por semana hace dos años a entre cinco y diez al día en 2026. El 17 de mayo, Linus Torvalds consideró la lista de seguridad del kernel «almost entirely unmanageable», casi totalmente inmanejable.
En otros proyectos, el mismo panorama. El buzón de seguridad de OpenSSL ha pasado de unos 9 a unos 70 informes al mes. Daniel Stenberg, que mantiene curl, recibe entre cuatro y cinco veces más informes que en 2024 y trabaja 50 horas a la semana. Jean-Baptiste Kempf publicó en septiembre una versión de VLC que corrige más de 130 problemas de seguridad, la mayor de su historia. En la PyCon US, varios mantenedores open source contaron que la seguridad, que antes ocupaba el 20 % de su tiempo, ahora se lleva «almost all», casi todo.
Los fabricantes de software cambian de ritmo
Los grandes fabricantes han reorganizado sus actualizaciones. Chrome corrigió 1.072 errores de seguridad en dos versiones, más que en las 23 anteriores juntas. Microsoft corregía 112 vulnerabilidades en el Patch Tuesday de enero, y unas 1.400 en octubre. Cisco y Adobe han pasado a dos publicaciones de seguridad al mes. Palo Alto Networks publicó 26 CVE en mayo, frente a menos de cinco en un mes normal.
Para un departamento de TI, esto significa más parches que instalar, de todos sus proveedores a la vez.
El cuello de botella es la corrección
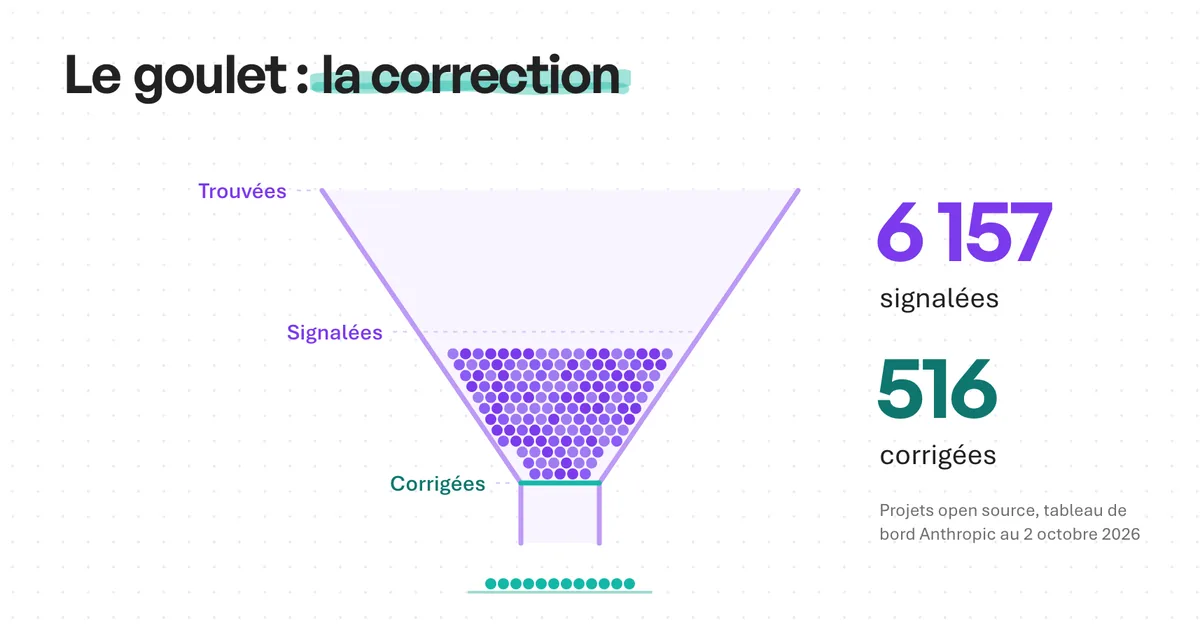
El 6 de octubre, Anthropic afirmó que sus socios habían encontrado «at least 129,000» vulnerabilidades verificadas entre abril y julio. La cifra procede de una encuesta a 33 socios, sin auditoría independiente. El panel que Anthropic mantiene para el software libre es más elocuente: a 2 de octubre, se habían notificado 6.157 vulnerabilidades a 591 proyectos, y 516 estaban corregidas. Más o menos una de cada doce.
La propia Anthropic lo reconoce: el descubrimiento está limitado «by how quickly we can verify, disclose, and patch», por la velocidad a la que se puede verificar, notificar y corregir. Corregir sigue siendo un trabajo humano. En Mozilla, un ingeniero escribe cada parche y otro lo revisa: «We have not found it to be automatable», no hemos visto que se pueda automatizar.
Leemos estas cifras con prudencia: proceden en su mayor parte de Anthropic y de sus socios, y los mantenedores que las han verificado de cerca las relativizan. En curl, un informe de Mythos anunciaba cinco vulnerabilidades confirmadas: solo una era real, de gravedad baja. Stenberg habló de un bombo «primarily marketing». Greg Kroah-Hartman, mantenedor del kernel estable, redujo las «79 vulnerabilidades Mythos» de Linux a diez parches reales, alrededor de una hora de trabajo. En Palo Alto, ninguna de las 75 vulnerabilidades encontradas era crítica: «Volume does not equal severity», el volumen no es la gravedad.
Mozilla, por último, señala que Mythos no ha encontrado ningún error «that couldn't have been found by an elite human researcher», que un investigador de élite no hubiera podido encontrar. Lo que cambia es el número y el precio: estas vulnerabilidades se encuentran todas a la vez, por una fracción del coste de un equipo humano, y pronto las encontrará cualquiera.
Un parche publicado, un exploit en la hora siguiente
Mientras un parche no está instalado, sirve de manual de instrucciones a los atacantes: la diferencia entre la versión antigua y la nueva muestra exactamente dónde estaba el problema. Se habla entonces de vulnerabilidad «n-day», conocida y corregida, pero todavía no en todas partes.
Este plazo lleva años reduciéndose. Según Mandiant, hacían falta de media 63 días para que una vulnerabilidad se explotara en 2018-2019, y 5 días en 2023. Para 2025, Mandiant estima este plazo en -7 días: la explotación precede a menudo al parche. Google observa 18 vulnerabilidades explotadas al mes de enero a agosto de 2026, frente a 10,5 en 2025. Atribuye la mayor parte del aumento a la explotación rápida de vulnerabilidades ya corregidas, quizá gracias a IA que comparan las versiones.
Este trabajo de comparación, las IA lo hacen muy bien. En junio, Anthropic dio a Mythos los parches públicos de 18 vulnerabilidades de Firefox: produjo una primera prueba de explotación en unos 12 minutos, y un primer exploit funcional en menos de una hora. A partir solo de los archivos binarios de Windows, sin código fuente, construyó ocho cadenas de ataque completas por unos 2.000 dólares cada una. Anthropic lo resume así: ya no se habla de «n-day» sino de «N-hour». Investigadores de la Universidad de California en Riverside reproducen más de la mitad de 100 vulnerabilidades del kernel de Linux a partir solo del parche, en 19 minutos y por 4 dólares de media.
El Banco Central Europeo maneja la misma escala: una vulnerabilidad corregida puede ser identificada por delincuentes en «perhaps 30 minutes», quizá 30 minutos. Consecuencia directa: los parches de seguridad tienen que instalarse en cuanto salen. Una empresa que los aplica al ritmo de un comité mensual deja varias semanas a atacantes que solo necesitan unas horas.
¿Sigue siendo viable el open source autoalojado?
La pregunta surge de forma natural. Cuando un software libre corrige una vulnerabilidad, el parche es visible en su repositorio público, a veces semanas antes de que las distribuciones lo entreguen. Un atacante que vigila el repositorio sabe dónde golpear, y un agente de IA puede hacerlo por él. ¿Hay que concluir que el open source alojado en casa se ha vuelto demasiado arriesgado?
El parche es público antes de instalarse
El ejemplo de Copy Fail, una vulnerabilidad del kernel de Linux, es elocuente. El parche se integró en el repositorio público el 31 de marzo de 2026, con un mensaje que no hablaba de seguridad. La vulnerabilidad no se divulgó hasta el 29 de abril. Dos días después, la agencia estadounidense CISA la incluía en su catálogo de vulnerabilidades explotadas activamente.
Las reglas de discreción que daban a las distribuciones tiempo para preparar sus paquetes también se están borrando. El equipo del kernel pide tratar como público cualquier error encontrado por una IA, ya que otros lo habrán encontrado probablemente el mismo día. Y la lista que coordina las distribuciones considera en general que un parche ya presente en un repositorio público no justifica un embargo. El trabajo de las distribuciones se hace, por tanto, a la vista de todos.
La intuición acierta en un punto: en autoalojamiento, es uno mismo quien prueba, planifica e instala. La CISA lo recuerda: los mantenedores open source «are not the equivalent of a software producer», no están obligados a entregarle nada.
El código cerrado no está mejor protegido
Pero el razonamiento se detiene ahí. No publicar el código ya no protege. Las ocho cadenas de ataque de Windows de Anthropic se construyeron sin el código fuente. Akamai hizo analizar por una IA los parches de tres Patch Tuesday de Microsoft, por 0,14 dólares de media por informe.
Entre los programas on-premise más atacados figuran, de hecho, numerosos productos propietarios. A finales de agosto, cerca de 22.000 direcciones IP de servidores Exchange expuestos a Internet no habían aplicado un parche crítico; en Alemania, el BSI estima que alrededor del 85 % de los servidores Exchange on-premise siguen siendo vulnerables. Citrix, Fortinet e Ivanti llenan el catálogo de la CISA, aunque programas libres expuestos en la web, como WordPress o Drupal, también ocupan en él un buen lugar. A la inversa, Google contó unas 5.000 CVE del kernel de Linux entre enero y agosto de 2026, sin ninguna vulnerabilidad zero day explotada.
Lo que ya no aguanta: el servicio expuesto, parcheado una vez al mes
Lo que se pone en cuestión es una forma de explotar el open source autoalojado: el servicio expuesto a Internet y parcheado una vez al mes. LiteLLM, una pasarela open source que muchas empresas alojan ellas mismas para acceder a los LLM, lo ilustra. Los primeros ataques dirigidos contra una vulnerabilidad crítica llegaron 36 horas después de la indexación de su aviso de seguridad. Mientras tanto, solo el 26 % de las vulnerabilidades explotadas conocidas se corrigieron por completo en las empresas en 2025, con un plazo mediano de 43 días según el informe DBIR 2026 de Verizon, citado por Tenable. El CERT-EU estima los ciclos de corrección de las empresas en 30 a 60 días, y fija el objetivo en unos pocos días para las vulnerabilidades críticas expuestas.
La pregunta pertinente es, por tanto, menos «¿libre o propietario?» que esta: ¿quién, en tu empresa, sabe aplicar un parche crítico a un servicio expuesto en menos de 24 horas? LiteLLM muestra que, una vez que el aviso circula ampliamente, a los atacantes les bastan 36 horas, cuando el parche llevaba una semana disponible. Si tu equipo es capaz, el autoalojamiento sigue siendo una opción defendible. Si no, hay que sacar el servicio de Internet o confiar su explotación a alguien que se comprometa a ello por contrato. El SaaS no hace desaparecer el riesgo: según el mismo informe de Verizon, el 48 % de las brechas implican a un tercero. Lo desplaza hacia un proveedor cuyos compromisos hay que comprobar, así como su nacionalidad.
Encaja con lo que escribíamos sobre los LLM en local: la soberanía no se confunde con el autoalojamiento, y el coste real de un despliegue on-premise está en su explotación. Actualizar en unas horas forma parte de ello. Un matiz, por último, que habíamos planteado a propósito de LiteLLM y las pasarelas, víctimas en marzo de versiones trampa publicadas en PyPI: actualizar rápido significa instalar enseguida una versión verificada y procedente de una fuente oficial, dejando unas horas para que una posible manipulación salga a la luz.
Europa sin acceso a la herramienta, pero no al problema
Las empresas europeas sufren la misma ola de parches que las estadounidenses, sin disponer de la herramienta que la ha provocado. No se nombra a ningún socio europeo en Glasswing. En la Unión Europea, solo ENISA, la agencia europea de ciberseguridad, prueba Mythos 5 desde septiembre. Ningún banco de la zona euro ni la ANSSI, la agencia francesa de ciberseguridad, tienen acceso confirmado. Christine Lagarde habló de un acceso que «divides the level playing field between the U.S. and the rest of the world», que falsea la competencia entre Estados Unidos y el resto del mundo.
El BCE no lo convierte en excusa. «Lack of access is not an excuse for inaction», advirtió Frank Elderson, vicepresidente de su supervisión. Una carta del 7 de julio pide a los grandes bancos europeos un plan de acción contra las amenazas cibernéticas ligadas a la IA antes del 31 de octubre de 2026. En Francia, BNP Paribas ha prolongado su colaboración con Mistral AI, que ha desarrollado su propio modelo de ciberseguridad según Bloomberg; su director de sistemas, Marc Camus, resume lo que está en juego: «The game changer is the speed at which we have to address vulnerabilities and the scale».
La ANSSI, por su parte, habla de un «problema de cadencia» y de un riesgo de saturación de los equipos. Ya a principios de abril, antes incluso del anuncio de Mythos, su director general, Vincent Strubel, consideraba en el Forum InCyber que «esta batalla de las vulnerabilidades se está perdiendo». En octubre, en los Assises de Mónaco, pidió «salir de una dimensión un poco de marketing» a los grandes vendedores de IA. Mientras tanto, la directiva NIS2, que impone obligaciones de gestión de vulnerabilidades a miles de empresas, sigue sin transponerse en Francia: el proyecto de ley «Résilience» se retiró del orden del día de la Asamblea Nacional el 6 de octubre. Ya habíamos descrito esta dependencia digital europea; Mythos ofrece una ilustración muy concreta.
Lo que un departamento de TI puede hacer desde ya
No hace falta tener acceso a Mythos para prepararse. Las recomendaciones del NCSC británico, del CERT-EU y de la ANSSI coinciden, y la mayoría tienen que ver con la gestión de parches más que con la IA.
- Inventariar lo que está expuesto a Internet. Es ahí donde la ventana de explotación es más corta. Lo que no necesita ser accesible públicamente pasa detrás de una VPN o de un acceso zero trust: la CISA reconoce esta retirada como una medida que deja más tiempo para corregir.
- Fijar un plazo objetivo en horas para las vulnerabilidades críticas expuestas. Las agencias federales estadounidenses tienen tres días para los casos más graves desde junio de 2026. Un comité de cambios mensual ya no basta.
- Automatizar lo que se pueda: actualizaciones automáticas de los sistemas, parches del kernel sin reinicio (Livepatch, kpatch) cuando existan, protecciones temporales con un cortafuegos de aplicaciones web cuando el parche no está disponible.
- Exigir plazos de corrección a los proveedores, tanto fabricantes de software como SaaS, e incluirlos en el contrato, como se hace con la disponibilidad en un SLA.
- Verificar antes de instalar: ir rápido hacia una versión firmada y procedente de una fuente oficial, no hacia la última versión aparecida en un repositorio de paquetes.
- Presupuestar la corrección, y no solo la detección. Bank of America y JPMorgan muestran el orden de magnitud: cientos, incluso miles de personas durante meses.
- Usar la IA en defensa, preferiblemente europea u open source para no crear una nueva dependencia, como recomienda el Campus Cyber francés. Para comparar los proveedores desde este ángulo, puede consultarse nuestra página sobre la IA soberana.
Preguntas frecuentes
¿Qué es Claude Mythos?
Claude Mythos es un modelo de IA de Anthropic, presentado el 7 de abril de 2026 con el nombre de Claude Mythos Preview, capaz de encontrar y explotar por sí solo vulnerabilidades de seguridad desconocidas en los grandes sistemas operativos y navegadores. Anthropic no lo ha abierto al público: está reservado a organizaciones e investigadores verificados en el marco de Project Glasswing y, después, del Cyber Verification Program. Sus versiones siguientes, Mythos 5 y Mythos 5.1, salieron en junio y en septiembre de 2026.
¿Qué es Project Glasswing?
Project Glasswing es el programa lanzado por Anthropic el 7 de abril de 2026 para dar acceso a Claude Mythos a organizaciones que mantienen software crítico, de modo que corrijan sus vulnerabilidades antes de que se difundan capacidades equivalentes. Reúne a once socios fundadores, entre ellos AWS, Apple, Google, Microsoft y la Linux Foundation, más de cuarenta organizaciones más en el lanzamiento y unas 150 más en junio de 2026. Anthropic le dedicó hasta 100 millones de dólares en créditos y 4 millones en donaciones al open source. Desde el 6 de octubre de 2026, Glasswing está integrado en el Cyber Verification Program.
¿Se puede usar Claude Mythos en Europa?
No, que sepamos, para una empresa europea. En septiembre de 2026, Anthropic reservaba Mythos 5.1 a un conjunto de organizaciones estadounidenses; desde el 6 de octubre, su Cyber Verification Program lo abre a organizaciones e investigadores verificados, sin criterio geográfico declarado, en coordinación con el Gobierno estadounidense. En la Unión Europea, solo ENISA, la agencia europea de ciberseguridad, prueba Mythos 5 desde septiembre de 2026. Ningún banco de la zona euro ni agencia nacional como la ANSSI francesa tenía acceso confirmado a 16 de octubre de 2026.
¿Cuántas vulnerabilidades ha encontrado Claude Mythos?
Anthropic afirma que sus socios encontraron al menos 129.000 vulnerabilidades verificadas entre abril y julio de 2026, cifra declarada por 33 socios y no auditada. En el software open source, Anthropic había notificado 6.157 vulnerabilidades a 591 proyectos a 2 de octubre de 2026, de las que 516 estaban corregidas. En Mozilla, una primera pasada de Mythos llevó a 271 vulnerabilidades corregidas en Firefox 150.
¿Hay que abandonar el open source autoalojado por culpa de la IA?
No. Ninguna autoridad de ciberseguridad lo recomienda, y buena parte de los programas on-premise más explotados son propietarios (Exchange, Citrix, Fortinet). Lo que se vuelve insostenible es un servicio expuesto a Internet y parcheado una vez al mes, sea libre o no. Un software open source autoalojado sigue siendo defendible si el equipo sabe aplicar un parche crítico en menos de 24 horas, o si el servicio no está expuesto públicamente.
¿En cuánto tiempo hay que aplicar un parche de seguridad?
Para una vulnerabilidad crítica en un servicio expuesto a Internet, en horas o en pocos días. Mandiant estima que en 2025 la explotación precedía de media en 7 días a la publicación del parche, y hoy las IA sacan de un parche una prueba de explotación en unos minutos, y un exploit en menos de una hora. La CISA impone tres días a las agencias federales estadounidenses para los casos más graves; el CERT-EU recomienda corregir «within days, not weeks».
¿Qué es una vulnerabilidad zero day?
Una vulnerabilidad zero day es un fallo de seguridad desconocido para el fabricante del software, y por tanto sin parche disponible el día en que se descubre o se explota. Una vulnerabilidad «n-day», en cambio, ya es conocida y está corregida, pero sigue siendo explotable en todas las máquinas en las que no se ha instalado el parche. Las IA como Claude Mythos encuentran zero days a gran escala, y aceleran también la explotación de las n-days.
Mythos no ha inventado ataques nuevos. Ha abaratado lo que era caro: encontrar una vulnerabilidad y entender un parche. El tiempo que separaba una vulnerabilidad corregida de una vulnerabilidad explotada era un margen de seguridad. Ha desaparecido. Para una empresa, la pregunta de esta semana es sencilla: ¿cuánto tiempo necesitamos para instalar un parche crítico en nuestros servicios expuestos? Si la respuesta se cuenta en semanas, es por ahí por donde hay que empezar, sea cual sea el software.